DBeaver 连接 openGauss 数据库操作指南
本文档详细介绍如何使用 DBeaver 客户端工具连接并操作 openGauss 数据库。
前置条件
- 已安装 DBeaver 软件,且可正常运行
- 已安装 openGauss 数据库(本文档以 6.0.3 版本为例)
- 网络互通:客户端能够正常访问 openGauss 服务器的监听端口
准备openGauss连接用户
使用 gsql 连接数据库
bashgsql -d postgres -p 5432 -r配置用户加密方式
本示例采用 MD5 认证方式,要求数据库存储 MD5 密码摘要。如在受控测试环境中确实需要使用 MD5 认证方式,可修改系统参数 password_encryption_type 值为 0。
sqlALTER SYSTEM SET password_encryption_type TO 0;注意
- password_encryption_type 为全局参数,设置为 0 后,之后新创建或修改密码的所有用户密码都将采用 MD5 加密。MD5 为弱加密算法,会降低整库账号密码安全性,因此仅可在受控测试环境中执行该操作,生产环境禁止修改。
- 修改前请先执行
SHOW password_encryption_type;记录原值,测试完成后及时恢复原值,例如ALTER SYSTEM SET password_encryption_type TO 原值;,并再次修改 test_user 密码,使新密码按恢复后的加密方式加密。
创建连接用户
sqlcreate user test_user with password '******';说明
在md5加密方式下,进行新创建用户或修改用户密码操作,用户密码采用md5加密。
授予用户权限
本示例中 test_user 仅在自身 schema 下创建和查询表,无需额外授权。实际生产环境请遵循最小权限原则,仅授予业务所需权限,禁止向普通连接用户授予管理员权限(如
grant all privileges)。退出gsql
sql\q
配置客户端接入认证
openGauss 默认禁止远程连接,需手动配置客户端接入认证后方可远程访问。配置方式如下:
添加客户端认证规则
bashgs_guc set -N all -I all -h "host all test_user 192.168.0.0/24 md5"说明
- test_user 为数据库连接用户名
- 192.168.0.0/24 为示例客户端网段,请替换为实际需要访问数据库的客户端 IP 地址或网段
- 远程连接禁止使用初始化用户 omm
注意
生产环境禁止将网段设置为 0.0.0.0/0(放通任意 IP 访问),否则会将数据库账号暴露给全网,显著扩大攻击面。请仅配置实际需要访问的受控客户端 IP 或网段。
重启 openGauss 使配置生效
bashgs_om -t restart
如需了解更多配置细节,请参阅 配置客户端接入认证。
使用 DBeaver 连接 openGauss
步骤 1:打开 DBeaver
启动 DBeaver 客户端。
步骤 2:新建连接
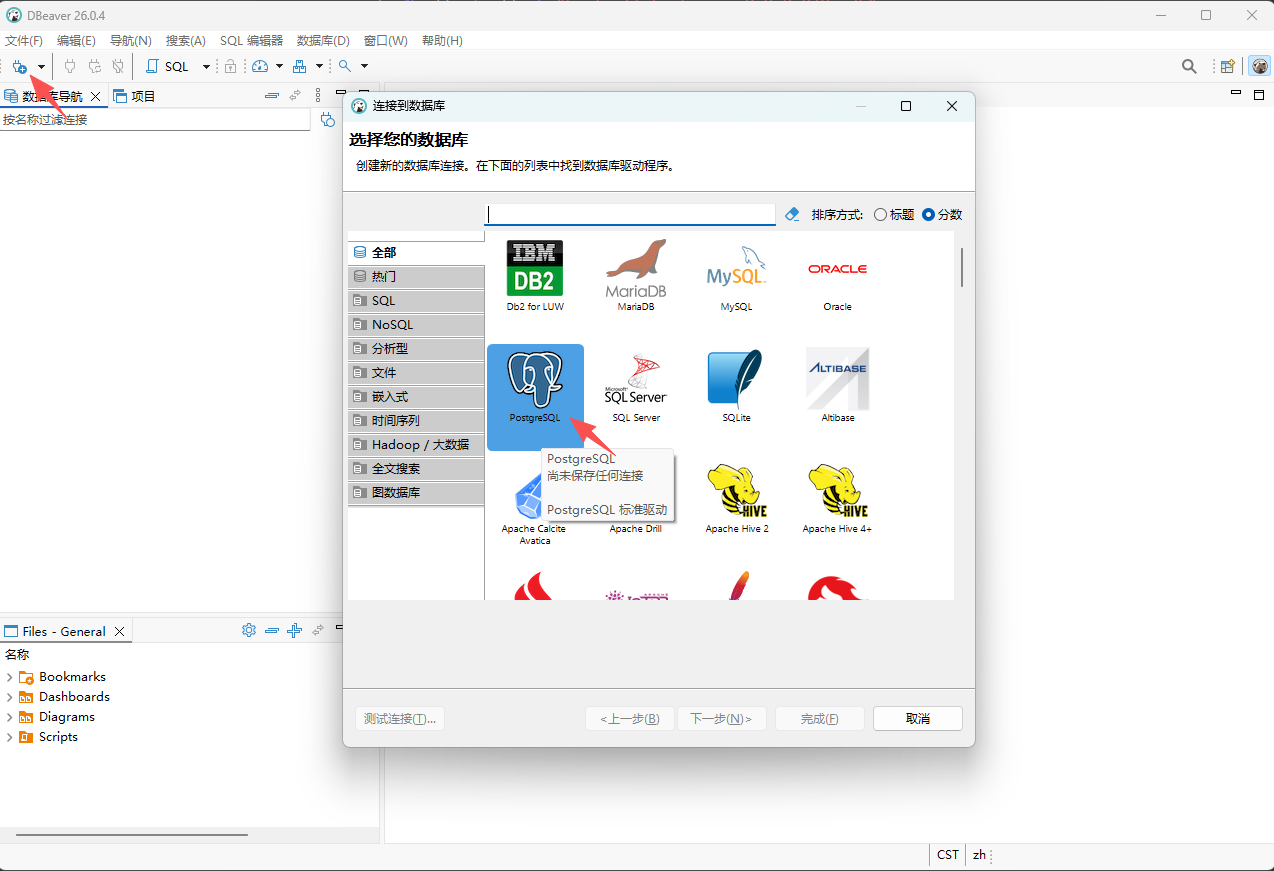
点击顶部连接按钮,选择「PostgreSQL」作为数据库驱动,双击确认。
步骤 3:填写连接信息
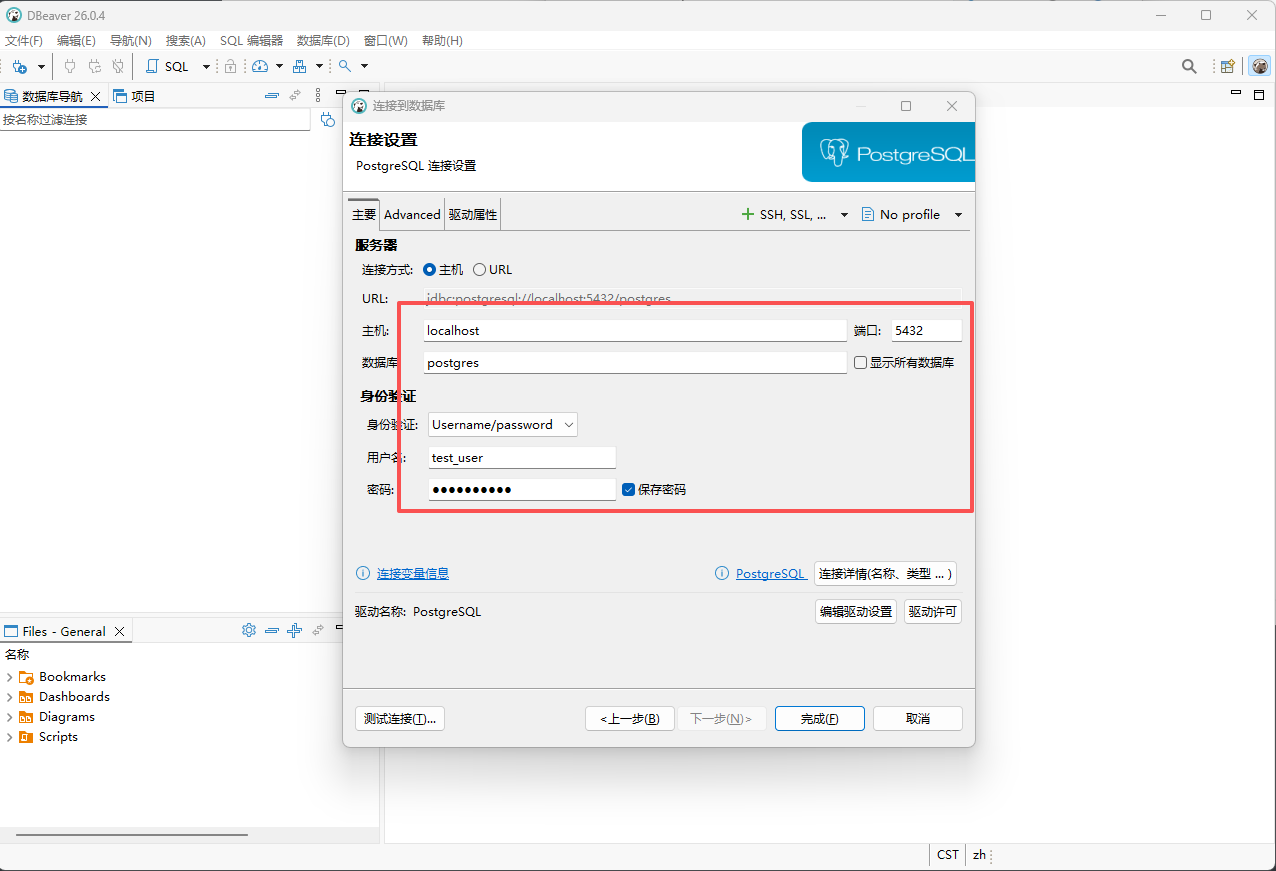
在弹出的配置窗口中填写以下信息:
| 配置项 | 说明 |
|---|---|
| 主机 | openGauss 服务器地址 |
| 端口 | 默认 5432 |
| 用户名 | test_user |
| 密码 | 对应的密码 |
步骤 4:测试并添加连接
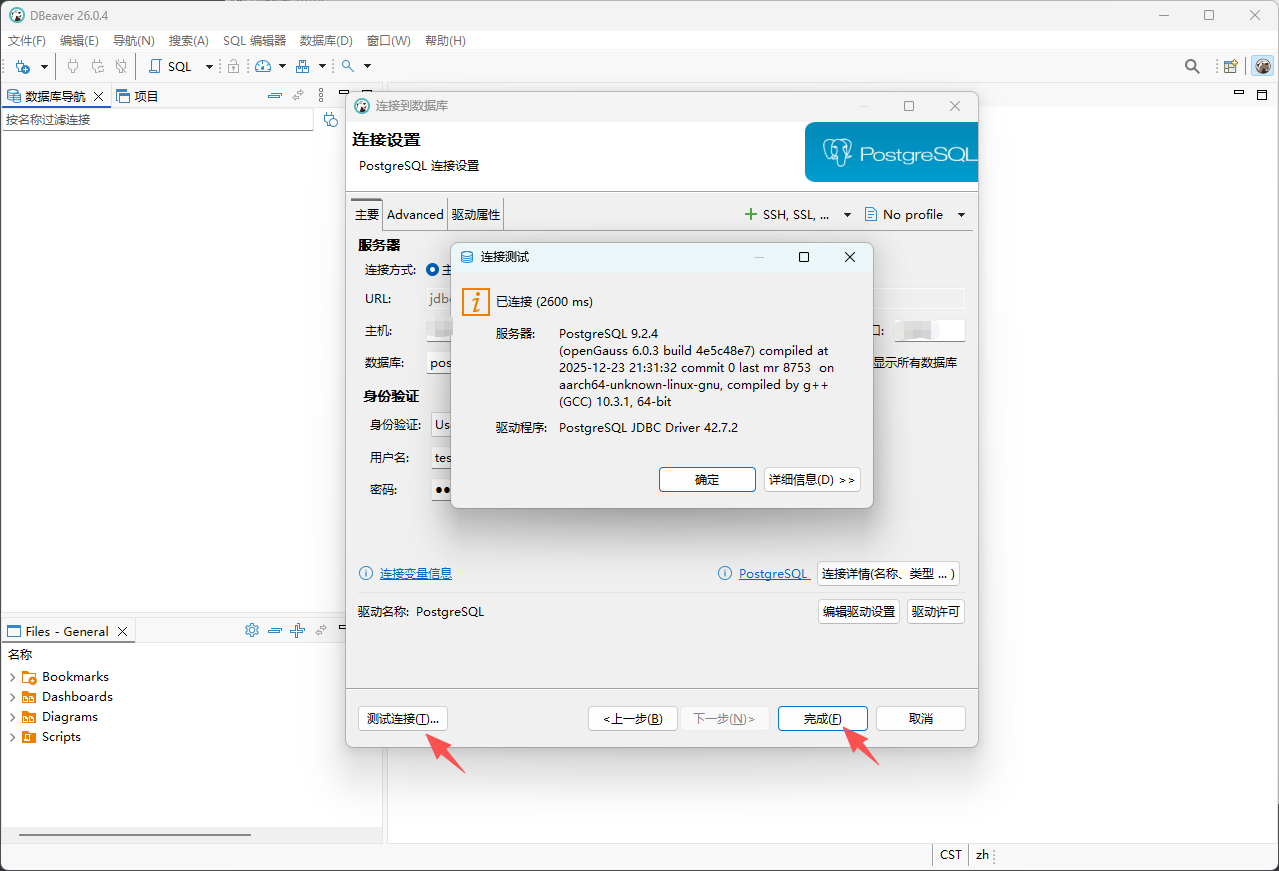
点击「测试连接」。若连接成功,会显示 openGauss 版本号。确认无误后点击「完成」添加连接。
步骤 5:新建 SQL 编辑器
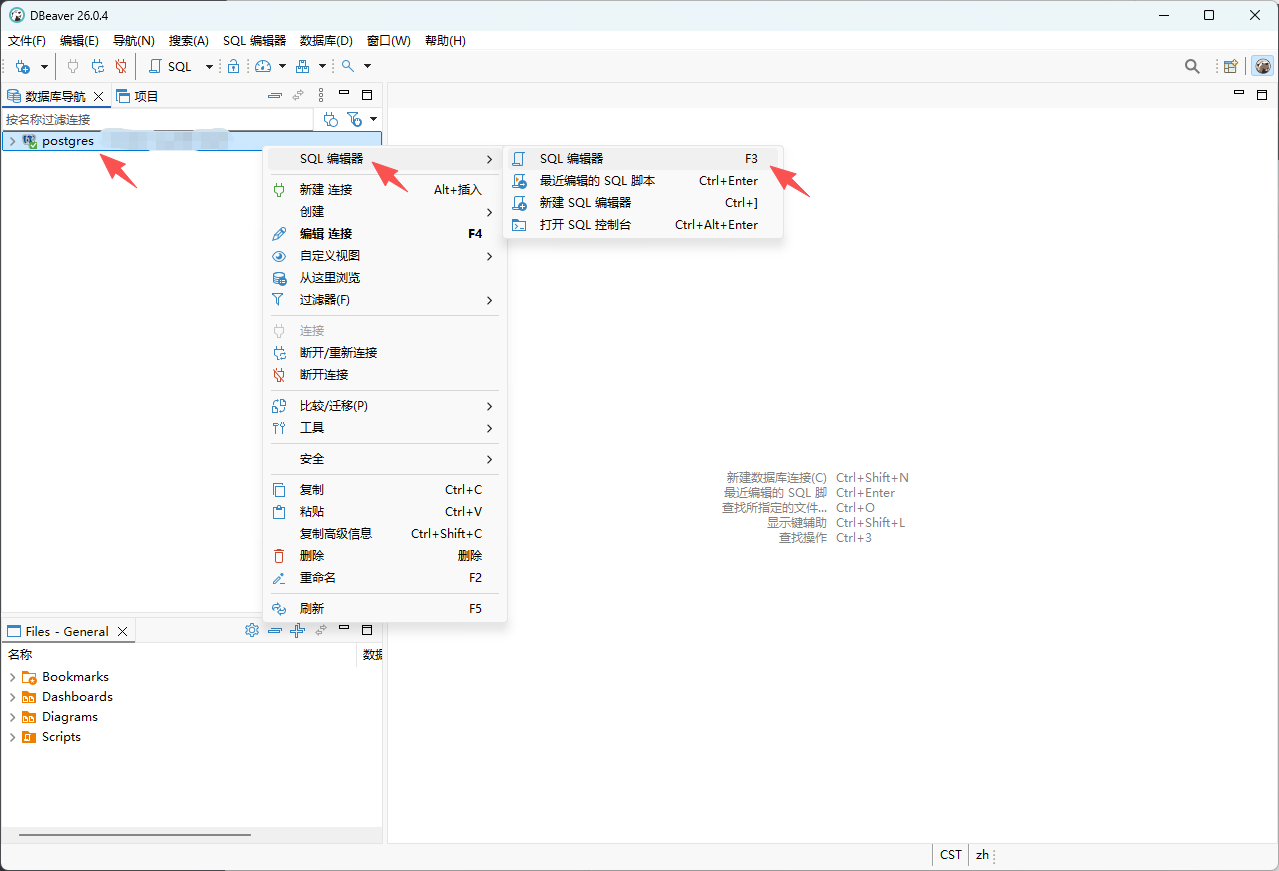
在左侧连接列表中,右键点击已添加的连接,选择「SQL 编辑器」,扩展选项再次选择「SQL 编辑器」,创建 SQL 编辑窗口。
步骤 5:执行 SQL 操作
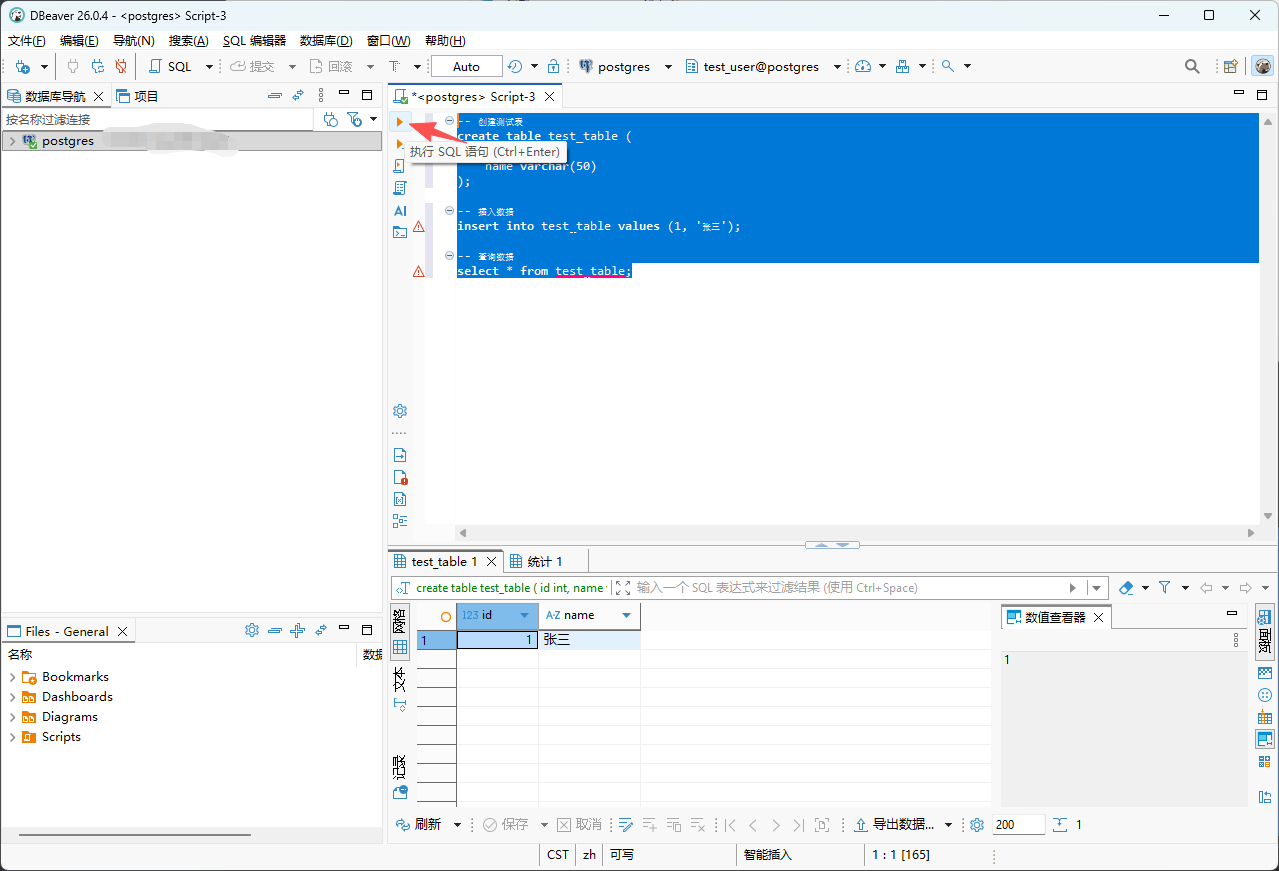
在 SQL 编辑器中输入以下示例语句:
-- 创建测试表
create table test_table (
    id int,
    name varchar(50)
);

-- 插入数据
insert into test_table values (1, '张三');

-- 查询数据
select * from test_table;
选中需要执行的 SQL 语句,点击「执行 SQL 语句」按钮,即可执行 SQL,SQL 编辑器下方会输出执行结果。
常见问题排查
| 问题现象 | 可能原因 | 解决建议 |
|---|---|---|
| 连接超时 | 网络不通或防火墙拦截 | 检查服务器端口是否开放,防火墙规则是否正确 |
| 认证失败 | 用户名/密码错误 | 确认用户名密码正确,检查密码是否过期 |
| 拒绝连接 | 未配置客户端认证 | 按文档指导,完成配置客户端接入认证 |